Hackearon los sistemas internos de Anthropic en menos de 12 horas y accedieron a salarios, reuniones y mensajes privados
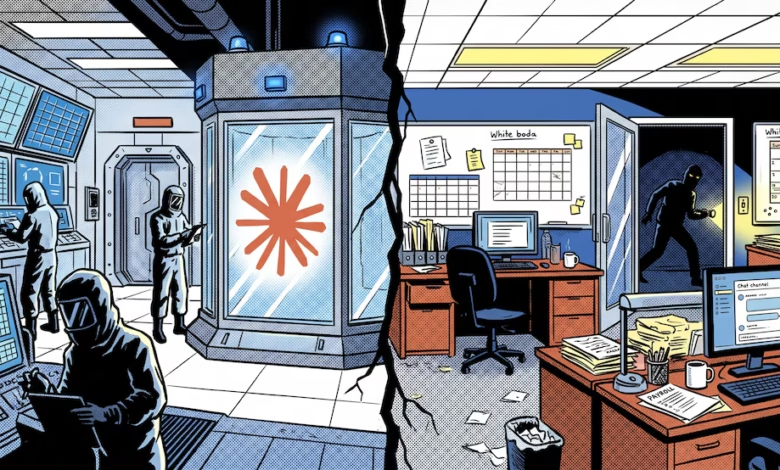
La empresa estadounidense Anthropic, creadora del asistente de inteligencia artificial Claude, sufrió una intrusión en parte de sus sistemas corporativos durante una investigación de ciberseguridad. Especialistas de la firma Cathedral lograron acceder en menos de 12 horas a información sensible, incluyendo datos salariales, ofertas laborales, transcripciones de reuniones y conversaciones internas. La compañía confirmó el incidente, aunque aseguró que no fueron comprometidos el código de sus modelos de inteligencia artificial ni las conversaciones de los usuarios con Claude.
El episodio fue dado a conocer este lunes 26 de octubre, a partir de una investigación que reveló vulnerabilidades en herramientas administrativas utilizadas por una de las compañías más importantes del sector de inteligencia artificial.
La intrusión fue realizada por investigadores de Cathedral, una empresa especializada en ciberseguridad que utiliza agentes de inteligencia artificial para detectar fallas en sistemas informáticos.
Según la información difundida, los especialistas aprovecharon debilidades presentes en programas de terceros que Anthropic utiliza para desarrollar actividades comerciales, administrar recursos humanos y gestionar información interna.
El caso llamó la atención porque los investigadores no necesitaron vulnerar directamente la tecnología central de Claude, sino que ingresaron mediante aplicaciones empresariales de uso cotidiano.
La investigación de Cathedral se desarrolló mediante herramientas automatizadas basadas en inteligencia artificial, capaces de analizar sistemas informáticos e identificar posibles puntos de acceso.
En menos de 12 horas, los especialistas detectaron vulnerabilidades en programas utilizados por Anthropic para distintas tareas administrativas.
A partir de esas fallas, consiguieron acceder a información interna que normalmente debería permanecer restringida al personal autorizado.
Entre los datos alcanzados se encontraban registros de remuneraciones, propuestas laborales, transcripciones de reuniones y mensajes intercambiados mediante Slack, la plataforma de comunicación utilizada por numerosas empresas.
Algunas de esas conversaciones estaban relacionadas con los modelos de inteligencia artificial más avanzados que desarrolla la compañía.
El episodio expuso que las vulnerabilidades de seguridad no necesariamente se encuentran en los sistemas tecnológicos más sofisticados, sino también en las aplicaciones que permiten administrar las operaciones diarias.
Anthropic confirmó el acceso, pero negó que se comprometiera Claude
Tras conocerse la investigación, Anthropic reconoció que los especialistas de Cathedral habían conseguido ingresar a un conjunto limitado de sus sistemas corporativos.
La empresa precisó que los accesos se produjeron en herramientas vinculadas con ventas, recursos humanos y tecnología informática.
Sin embargo, aseguró que los investigadores no pudieron acceder al código fuente de sus modelos ni a los parámetros internos que permiten su funcionamiento, conocidos técnicamente como pesos del modelo.
También sostuvo que no fueron comprometidos los mensajes enviados por los usuarios a Claude ni las respuestas generadas por el asistente.
Esta distinción resulta importante porque el acceso a documentación administrativa no equivale a una vulneración directa del funcionamiento de la plataforma de inteligencia artificial.
La compañía informó, además, que sus sistemas de monitoreo habían detectado parte de la actividad antes de recibir el reporte de los investigadores.
La empresa bloqueó los accesos y notificó a las autoridades
Una vez identificadas las vulnerabilidades, Anthropic procedió a interrumpir las vías de acceso utilizadas durante las pruebas.
Según su explicación, las conexiones fueron bloqueadas el mismo día y se informó de lo ocurrido a funcionarios federales de Estados Unidos.
La empresa también deshabilitó temporalmente los programas involucrados y condicionó su restablecimiento a que los proveedores corrigieran las fallas detectadas.
Desde Anthropic afirmaron que no encontraron evidencias de que otras personas hubieran aprovechado esas vulnerabilidades fuera de la investigación realizada por Cathedral.
No obstante, el incidente generó interrogantes sobre la protección de la información empresarial en compañías que manejan tecnologías de gran relevancia económica y estratégica.
Diferencias entre Anthropic y los investigadores de Cathedral
El episodio también abrió una controversia entre las dos compañías sobre la magnitud de los riesgos detectados.
Cathedral sostuvo que los resultados de sus pruebas demostraban la existencia de importantes debilidades en la seguridad de aplicaciones utilizadas por empresas tecnológicas.
Por su parte, Anthropic cuestionó algunas conclusiones del informe y consideró que los investigadores habían exagerado las posibles consecuencias para la seguridad nacional.
La desarrolladora de Claude también señaló que Cathedral no habría informado completamente sus actividades dentro de los sistemas, tal como exigen las condiciones de su programa de recompensas por detección de vulnerabilidades.
Los investigadores, en cambio, defendieron su procedimiento y afirmaron que procuraron limitar el alcance de los accesos.
Las diferencias muestran que, aunque la intrusión fue reconocida, existen interpretaciones distintas sobre su gravedad y sobre la forma en que se desarrolló la investigación.
El riesgo de los programas externos utilizados por las empresas
Uno de los aspectos centrales del caso es que el ingreso no se produjo a través de los modelos de inteligencia artificial, sino mediante herramientas administrativas de proveedores externos.
Muchas compañías utilizan aplicaciones de terceros para gestionar personal, organizar reuniones, administrar ventas y mantener comunicaciones internas.
Estos sistemas pueden estar conectados entre sí y compartir información, por lo que una vulnerabilidad en uno de ellos puede facilitar el acceso a otros recursos corporativos.
La situación representa un desafío para las organizaciones tecnológicas, que deben proteger tanto sus desarrollos principales como las herramientas que utilizan para el funcionamiento cotidiano.
El especialista en ciberseguridad Alex Stamos, exdirector del Observatorio de Internet de Stanford y actual responsable de seguridad de Cognition, examinó los hallazgos y consideró que el caso evidencia problemas importantes asociados con la integración de aplicaciones externas.
Su evaluación señaló que la compañía podría haber implementado mejores medidas de protección.
La inteligencia artificial también acelera las investigaciones de seguridad
Otro elemento destacado es la velocidad con la que los investigadores consiguieron identificar y aprovechar las vulnerabilidades.
El uso de agentes de inteligencia artificial permitió automatizar parte del análisis de los sistemas y reducir considerablemente el tiempo necesario para detectar posibles fallas.
Estas capacidades pueden resultar útiles para identificar riesgos y corregirlos antes de que sean explotados por delincuentes informáticos.
Sin embargo, también plantean nuevos desafíos, debido a que herramientas similares podrían ser utilizadas con fines maliciosos.
La situación refuerza la importancia de mantener actualizados los sistemas, controlar los permisos de acceso y supervisar las conexiones entre aplicaciones empresariales.
Un nuevo desafío para la seguridad de las empresas de inteligencia artificial
El incidente se produce en un contexto de creciente atención sobre la seguridad informática de las compañías dedicadas al desarrollo de inteligencia artificial.
La información interna de estas organizaciones puede incluir datos comerciales, documentación estratégica, proyectos de investigación y comunicaciones confidenciales.
Aunque Anthropic aseguró que la tecnología central de Claude no fue comprometida, el acceso a información administrativa demuestra que la protección de los sistemas empresariales continúa siendo un desafío.
La investigación de Cathedral dejó en evidencia que incluso las compañías tecnológicas más avanzadas pueden presentar vulnerabilidades en herramientas utilizadas diariamente.
El caso también pone de relieve la necesidad de reforzar los controles sobre proveedores externos, revisar las autorizaciones de acceso y desarrollar mecanismos de detección capaces de responder rápidamente ante actividades sospechosas.
Por el momento, Anthropic sostiene que las fallas identificadas fueron corregidas y que no existen indicios de accesos adicionales por parte de terceros.
La investigación deja una advertencia para el sector tecnológico: proteger los modelos de inteligencia artificial es fundamental, pero también lo es garantizar la seguridad de los sistemas administrativos que sostienen el funcionamiento de las empresas.